מה לעשות אם לחצתם על קישור דיוג: מדריך שלב אחר שלב לשמירה על בטיחותכם
לחיצה על קישור דיוג לא אומרת באופן אוטומטי שהמכשיר או החשבונות שלכם נפרצו — אבל הדקות הקרובות חשובות. אם תפעלו במהירות, בדרך כלל תוכלו לעצור את התקיפה לפני שהיא תגרום נזק ממשי. במדריך הזה נסביר בדיוק מה לעשות אם לחצתם על קישור דיוג, בין אם הזנתם סיסמה ובין אם לא, וכיצד לוודא שזה לא יקרה שוב.
הגדרת דיוג (Phishing)
דיוג (Phishing) הוא מתקפת סייבר שבה מישהו מתחזה לגורם מהימן — בנק, עמית לעבודה, חברת משלוחים ואפילו מחלקת ה-IT שלכם — כדי להונות אתכם ולגרום לכם ללחוץ על קישור זדוני, להוריד קובץ נגוע או למסור מידע רגיש כמו סיסמאות או מספרי כרטיסי אשראי. המונח "Phishing" נובע מהרעיון של השלכת רשת רחבה של הודעות מזויפות, בתקווה שמישהו "ייתפס" בפיתיון.
סוגים נפוצים של מתקפות דיוג
- דיוג בדוא״ל — הודעות דוא״ל מזויפות שנשלחות בכמות גדולה ונראות כאילו הגיעו מחברה לגיטימית.
- דיוג ממוקד (Spear Phishing) — מתקפות ממוקדות נגד אדם מסוים, שלעיתים קרובות משתמשות בפרטים אישיים כדי להיראות אמינות יותר.
- דיוג בהודעות SMS (Smishing) — מתקפות דיוג שנשלחות באמצעות הודעות טקסט, ולעיתים קרובות משתמשות בניסוחים דחופים כמו "אמתו את החשבון שלכם".
- דיוג משוכפל (Clone Phishing) — עותק של הודעת דוא״ל לגיטימית שקיבלתם בעבר, כאשר הקישור שבה הוחלף בקישור זדוני.
- פשרת דוא״ל עסקית (BEC) — תוקפים מתחזים למנהל בכיר או לספק כדי לבקש העברה בנקאית או מידע רגיש.
מה לעשות אם לחצתם על קישור דיוג: צעדים מיידיים
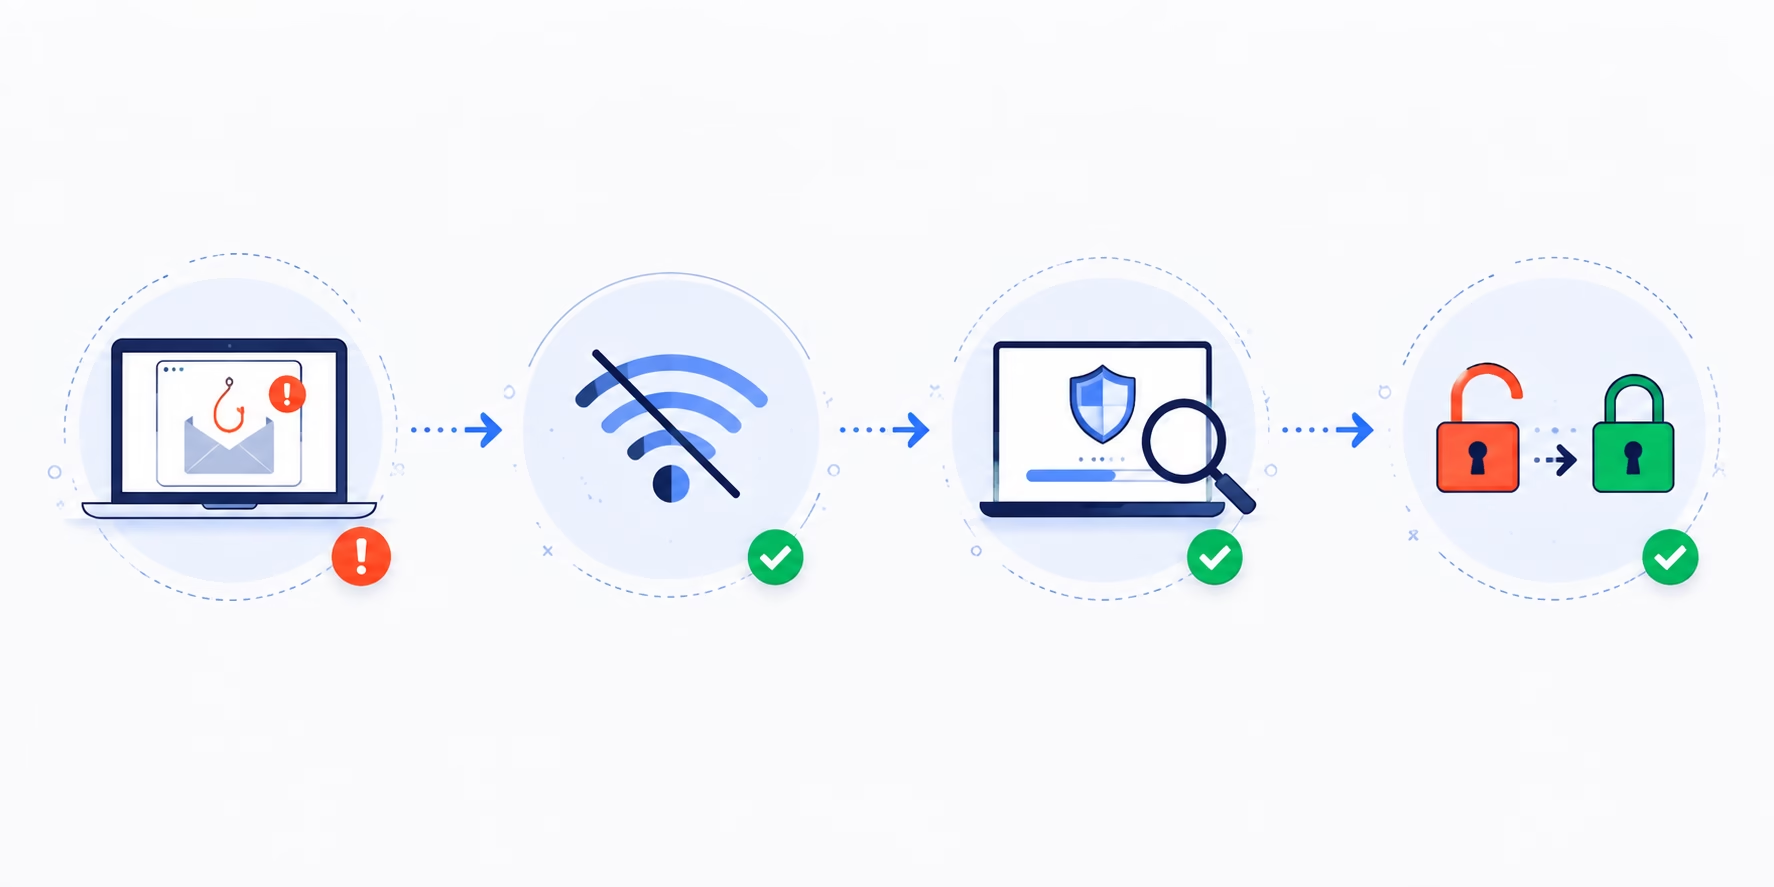
אם לחצתם על קישור דיוג, הנה סדר הפעולות שעליכם לבצע:
כדי להישאר מוגנים, הקפידו תמיד:
- אל תזינו שום מידע אם הדף מבקש מכם לעשות זאת — סגרו את הלשונית מיד.
- התנתקו מהאינטרנט (ראו להלן) כדי לעצור תהליכים הפועלים ברקע מליצור תקשורת עם השרת של התוקף.
- הפעילו סריקת אנטי-וירוס/אנטי-תוכנות זדוניות מלאה במכשיר שבו השתמשתם.
- שנו את הסיסמאות שלכם — התחילו בחשבון שהודעת הדיוג התחזתה אליו, ולאחר מכן שנו את הסיסמאות בכל חשבון אחר שבו השתמשתם באותה סיסמה.
- הפעילו אימות דו-שלבי (2FA) אם הוא עדיין לא מופעל.
- דווחו על ניסיון הדיוג לספק הדוא״ל שלכם, ואם הוא התרחש במסגרת העבודה — דווחו עליו גם לצוות ה-IT או האבטחה שלכם. ניתן גם לדווח עליו ישירות ל-FTC בכתובת ReportFraud.ftc.gov.
אם גם הזנתם סיסמה בדף המזויף, התייחסו לחשבון הזה (ולכל חשבון אחר המשתמש באותה סיסמה) כאילו נפרץ — ושנו את הסיסמה מיד ממכשיר אחר ומהימן.
בדיקת התקנת תוכנות זדוניות
חלק מקישורי הדיוג אינם מסתפקים בגניבת פרטי התחברות — הם עלולים להפעיל הורדה שקטה ברקע. סימנים להדבקה בתוכנה זדונית כוללים:
התנתקות מהאינטרנט
אם אתם חושדים שתוכנה זדונית הותקנה במכשיר, התנתקו מיד מרשת ה-Wi-Fi או נתקו את כבל ה-Ethernet. פעולה זו מנתקת את התקשורת בין התוכנה הזדונית לשרת של התוקף, ומונעת ממנה להעביר מידע שנגנב או לקבל הוראות נוספות. השאירו את המכשיר מנותק מהאינטרנט עד שתשלימו סריקה מלאה לאיתור תוכנות זדוניות.
מה קורה אם לוחצים על קישור דיוג?
התוצאה תלויה במה שהקישור ביצע בפועל. באופן כללי, לחיצה על קישור דיוג יכולה להוביל לאחד מכמה תרחישים:
- שום דבר לא קורה — חלק מהקישורים פשוט אינם פעילים או שהמטען הזדוני אינו מצליח לפעול.
- תוכנה זדונית מותקנת בשקט — תוכנות ריגול, תוכנות לרישום הקשות (Keyloggers) או תוכנות כופר מתחילות לפעול ברקע.
- נוחתים בדף התחברות מזויף — שנועד לגנוב את פרטי ההתחברות שתזינו.
- סרקו את כל המכשירים המחוברים כדי לוודא שאף אחד מהם אינו נגוע.
- המכשיר שלכם מצטרף לרשת בוטים (Botnet) — ומשמש את התוקפים לביצוע מתקפות רחבות היקף ללא ידיעתכם.
מכיוון שלרוב אי אפשר לדעת איזה מהתרחישים התרחש רק על סמך המראה, הבטוח ביותר הוא להתייחס לכל לחיצה כאל פגיעה אפשרית באבטחה, עד שתאמתו אחרת.
בדיקת חשבונות פיננסיים
אם יש סיכוי שפרטי הבנק או אמצעי התשלום שלכם נחשפו, התחברו ישירות לחשבונות שלכם (לעולם לא דרך קישור מההודעה החשודה) ובדקו אם קיימים:
שקלו להפעיל התראת הונאה או להקפיא את האשראי שלכם מול לשכות האשראי המרכזיות, אם אתם סבורים שפרטים פיננסיים נחשפו, וצרו קשר ישירות עם מחלקת מניעת ההונאות של הבנק שלכם באמצעות המספר המופיע בגב הכרטיס.
ניטור מידע אישי
מעבר לעניינים פיננסיים, שימו לב ל:
אמצעי מניעה לעתיד
- הפעילו מסנני דואר זבל ודיוג ברמת ההגנה הבטוחה הגבוהה ביותר.
- בדקו בקפידה את כתובות השולחים — תוקפים משתמשים לעיתים קרובות בדומיינים הדומים לדומיינים לגיטימיים.
- העבירו את סמן העכבר מעל הקישורים לפני הלחיצה כדי להציג בתצוגה מקדימה את כתובת ה-URL האמיתית.
- לעולם אל תזינו פרטי התחברות לאחר לחיצה על קישור בדוא״ל שלא ביקשתם לקבל; במקום זאת, היכנסו ישירות לאתר.
שימוש במנהלי סיסמאות
מנהל סיסמאות מפחית את הסיכון לדיוג בשתי דרכים: הוא יוצר סיסמאות ייחודיות וחזקות לכל חשבון (כך שסיסמה אחת שנגנבה לא תסכן חשבונות אחרים), ורוב מנהלי הסיסמאות לא ימלאו אוטומטית פרטי התחברות בדומיין מזויף שנראה דומה לדומיין אמיתי — דרך פשוטה לזהות שאתם נמצאים באתר הלא נכון לפני שאתם מזינים מידע כלשהו.
למידה על טקטיקות דיוג
מתקפות דיוג מתפתחות כל הזמן, אך הפסיכולוגיה הבסיסית נשארת זהה: יצירת תחושת דחיפות, פחד או סקרנות שנועדה לגרום לכם לפעול לפני שאתם חושבים. סימני אזהרה נפוצים כוללים:
הדרכות מודעות לאבטחה באופן קבוע — אפילו באופן לא פורמלי, כמו סקירת דוגמאות אמיתיות של מתקפות דיוג בצוות — מפחיתות באופן משמעותי את שיעור הלחיצות לאורך זמן.
סיכום
לדעת מה לעשות אם לחצתם על קישור דיוג זה לא מסובך, אבל האופן שבו תגיבו בדקות שלאחר מכן הוא שיקבע אם המצב יהפוך לבעיה אמיתית. התנתקו מהאינטרנט, בצעו סריקה, שנו סיסמאות ועקבו אחר החשבונות שלכם. והכי חשוב, דווחו על ניסיון הדיוג כדי שאחרים לא ייפלו לאותה מלכודת.
טקטיקות הדיוג ימשיכו להפוך למתוחכמות יותר, כולל הודעות שנוצרו באמצעות בינה מלאכותית, שקשה יותר מתמיד לזהות. ההגנה הטובה ביותר אינה כלי אחד בלבד — אלא הרגל לעצור לפני שלוחצים, לאמת לפני שסומכים, ולדעת בדיוק מה לעשות כשמשהו מצליח לחמוק דרך ההגנות.
שאלות נפוצות
מה עליי לעשות אם לחצתי על קישור דיוג?
סגרו מיד את הדף מבלי להזין מידע, התנתקו מהמכשיר מהאינטרנט, הפעילו סריקת אנטי-וירוס מלאה ושנו את הסיסמה של כל חשבון שההודעה התחזתה אליו. אם הזנתם סיסמה בדף המזויף, שנו אותה מיד ממכשיר אחר ומהימן.
האם זה חמור אם לחצתם בטעות על קישור דיוג?
לא תמיד — לחיצה על קישור לבדה אינה מבטיחה שהמכשיר שלכם נדבק, מכיוון שקישורי דיוג רבים פשוט מובילים לדף התחברות מזויף במקום להפעיל תוכנה זדונית. עם זאת, מכיוון שאי אפשר לדעת בוודאות איזה תרחיש התרחש, הבטוח ביותר הוא להתייחס לכל לחיצה כאל פגיעה אפשרית באבטחה ולנקוט באותם אמצעי זהירות בכל מקרה.
האם לחיצה על קישור דיוג יכולה להתקין תוכנה זדונית מבלי להוריד דבר?
כן, במקרים מסוימים. קישורי דיוג מסוימים מנצלים חולשות בדפדפן או בתוספים כדי להפעיל “הורדת Drive-by” שקטה, אשר מתקינה תוכנה זדונית מבלי שתראו הורדת קובץ או תבצעו פעולה כלשהי מעבר ללחיצה עצמה. לכן חשוב להתנתק מהאינטרנט ולהפעיל סריקה גם אם לא הורדתם דבר באופן מודע.
מה קורה אם הזנתם את הסיסמה שלכם באתר דיוג?
איך אדע אם קישור דיוג הדביק את המכשיר שלי?
סימנים נפוצים כוללים חלונות קופצים בלתי צפויים, תוספים או אפליקציות לא מוכרים בדפדפן, האטה של המכשיר, תוכניות שנפתחות מעצמן או צריכת נתונים או סוללה חריגה. אם אתם מבחינים באחד מהסימנים האלה לאחר לחיצה על קישור חשוד, הפעילו מיד סריקת אנטי-וירוס מלאה.
האם עליי לדווח על קישור דיוג גם אם לא קרה דבר?
כן. דיווח על ניסיון הדיוג לספק הדוא״ל שלכם — וגם ל-FTC בכתובת ReportFraud.ftc.gov — מסייע לסמן את ההונאה ולהגן על אחרים מפני נפילה לאותה הודעה, גם אם אתם עצמכם לא נפגעתם.