מדוע שני אתרי אינטרנט יכולים להיראות זהים — אך אחד מהם יכול לגנוב את הסיסמה שלך
זה מתחיל באימייל שנראה רגיל לחלוטין. הוא מ-"Google". שורת הנושא מציינת התראת אבטחה בחשבון שלך. הלוגו נכון. העיצוב נכון. אפילו הטון נשמע כמו משהו ש-Google באמת הייתה שולחת.
החלק המדאיג הוא שלא עשית טעות רשלנית. עשית בדיוק את מה שכל הדרכת אבטחה אומרת לך לעשות — בדקת את כתובת ה-URL. והיא נראתה נכונה, כי במובן מאוד אמיתי, היא תוכננה להיראות כך.
זהו הרעיון שעומד מאחורי מתקפת הומוגרף, הידועה גם כדיוג דיוג באמצעות Unicode או כדיוג דיוג באמצעות IDN — אחד הטריקים השקטים והיעילים יותר בארגז הכלים של תוקפי דיוג, בדיוק משום שהוא מכוון להרגל האחד שרובנו למדנו לסמוך עליו: "בדוק את שורת הכתובת".
כך זה עובד, מדוע דפדפנים לא תמיד מצליחים לזהות זאת, ומה באמת מונע את זה.
מהי מתקפת הומוגרף?
מתקפת הומוגרף היא טכניקת דיוג שבה תוקפים רושמים שם דומיין שנראה זהה מבחינה חזותית לדומיין לגיטימי ומהימן — אך מבחינה טכנית מדובר בכתובת אינטרנט שונה לחלוטין, המפנה לשרת שנמצא בשליטת התוקף.
המונח מגיע מתחום הבלשנות, שבו הומוגרף הוא מילה שנכתבת באותו אופן כמו מילה אחרת, אך בעלת משמעות שונה. באבטחת סייבר, המונח מתאר תווים בודדים שנראים זהים, אך מבחינה טכנית הם שונים זה מזה מאחורי הקלעים.
חשבו על זה כמו על שני מפתחות לרכב שנראים זהים לחלוטין — אותה צורה, אותו לוגו. אחד פותח את הרכב שלכם. השני נחתך כך שיפתח רכב אחר, שרק נראה כמו הרכב שלכם. כדי להבדיל ביניהם, תצטרכו לבדוק מספר סידורי שמוטבע בצד הפנימי, דבר שכמעט אף אחד לא עושה.
מדוע זה עובד: מבוא קצר ל-Unicode
כל תו שמופיע על המסך שלך נשמר במחשבים כמספר. Unicode הוא התקן הגלובלי שמקצה מספר ייחודי כמעט לכל תו בכל שפה כתובה, ולכן אותו אתר אינטרנט יכול להציג תוכן בצורה תקינה באנגלית, בערבית או במנדרינית.
כדי לתמוך בכך, האינטרנט הציג שמות דומיין בינלאומיים (IDNs) — שמות דומיין שיכולים לכלול מערכות כתב שאינן לטיניות, כמו קירילית, יוונית או ערבית, במקום להסתמך רק על 26 האותיות הלטיניות שבהן שמות דומיין השתמשו במקור.
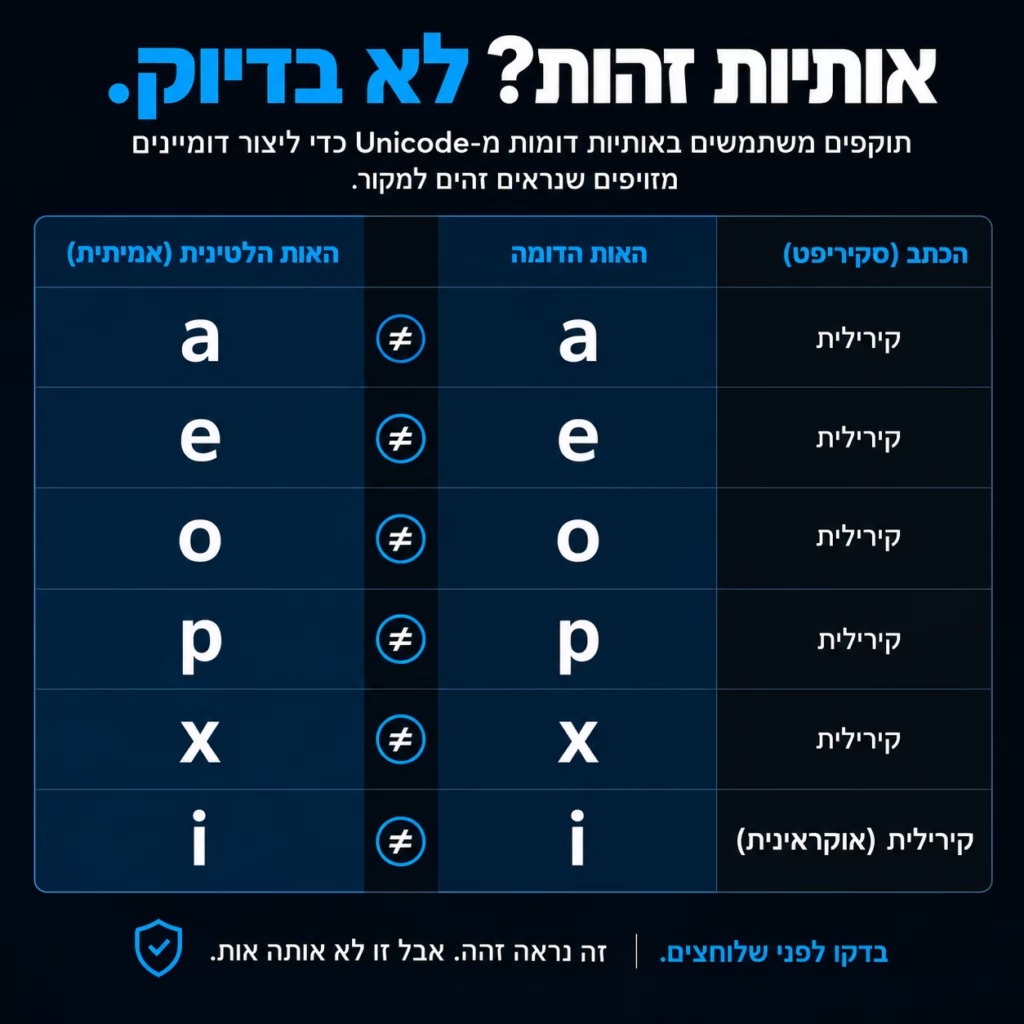
לעיניכם, כל זוג נראה זהה. עבור מחשב, דומיין המשתמש בתו הקירילי "о" הוא דומיין שונה לחלוטין מדומיין המשתמש בתו הלטיני "o", אף שאף אדם אינו יכול להבחין ביניהם במבט חטוף.
כיצד תוקפים מבצעים זאת
- בחרו מותג יעד בעל ערך גבוה — בנקים, ספקי דוא"ל, פלטפורמות ענן או שירותי תשלום שאנשים סומכים עליהם ונוהגים להתחבר אליהם לעיתים קרובות.
- רשמו דומיין דומה למקור, והחליפו אות אחת או יותר בתווים זהים מבחינה חזותית ממערכת כתב אחרת. רישום הדומיין מהיר וזול, ולעיתים רחוקות מסומן כחשוד כבר בשלב הרכישה.
- שכפלו את דף ההתחברות האמיתי באמצעות ערכות דיוג הזמינות באופן נרחב, שמעתיקות כמעט בדיוק את ה-HTML, ה-CSS והמיתוג.
- הפנו אליו תעבורה באמצעות הודעות דיוג בדוא"ל, הודעות SMS, מודעות זדוניות או פוסטים ברשתות החברתיות.
- אספו את פרטי ההתחברות כאשר הקורבנות מתחברים — לעיתים קרובות תוך הפנייתם לאחר מכן לאתר האמיתי, כך ששום דבר לא נראה חשוד באופן מובהק.
מכיוון שרישום דומיינים זול כל כך, תוקפים מתוחכמים נוהגים לרשום עשרות גרסאות של אותו מותג בבת אחת, ולעבור ביניהן כאשר צוותי אבטחה מסירים דומיינים בודדים.
איך זה נראה בפועל
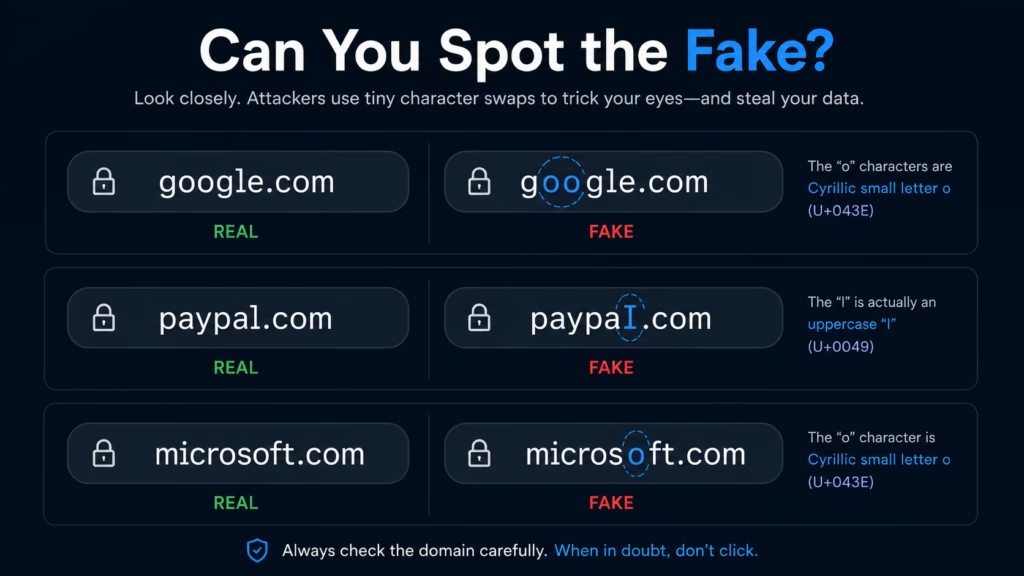
האם אתם יכולים לזהות את המזויף?
רשומות נתונים שנחשפו
כיצד דפדפנים מתמודדים עם זה — והיכן הם אינם מספיקים
שמות דומיין עדיין מסתמכים מבחינה טכנית על קבוצת תווים מוגבלת, ולכן שמות דומיין בינלאומיים (IDNs) מתורגמים מאחורי הקלעים באמצעות Punycode — שיטת קידוד שממירה תווי Unicode למחרוזת תואמת ASCII, עם הקידומת xn--.
Chrome, Firefox, Edge ו-Safari כוללים מנגנוני הגנה שממירים דומיינים חשודים המשלבים בין מערכות כתב שונות (לדוגמה, לטינית בשילוב קירילית) ל-Punycode גלוי. המגבלה: דומיין שנבנה כולו ממערכת כתב זרה אחת, שבמקרה דומה לאותיות לטיניות, קשה הרבה יותר לסמן אוטומטית כחשוד, מכיוון שאין בו מבחינה טכנית שילוב של מערכות כתב שונות.
כיצד להגן על עצמכם
- השתמשו במנהל סיסמאות. זהו אמצעי ההגנה האישי היעיל ביותר — מנהלי סיסמאות מזהים פרטי התחברות לפי הדומיין הטכני המדויק, ולא לפי המראה שלו, ולא ימלאו אותם אוטומטית בדומיין מתחזה.
- הוסיפו לסימניות את האתרים שאליהם אתם מתחברים לעיתים קרובות, במקום ללחוץ על קישורים בהודעות דוא"ל או בהודעות.
- העבירו את הסמן מעל הקישור לפני שתלחצו עליו כדי לראות את היעד האמיתי — אך שימו לב שזה לא עובד עם קודי QR, ולכן יש לנקוט משנה זהירות במקרים כאלה.
- אמתו את זהות השולח בכל הודעה דחופה או הקשורה לעניינים כספיים. שיחת טלפון קצרה עדיפה על לחיצה מהירה.
- הפעילו אימות רב-שלבי (MFA). הוא לא יעצור כל מתקפה, אבל הוא מוסיף שכבת הגנה משמעותית.
- שמרו על הדפדפן ועל התוכנות שלכם מעודכנים, מכיוון שההגנות מפני IDN משתפרות עם הזמן.
כיצד ארגונים צריכים להתגונן מפני מתקפות אלה
הרגלים אישיים חשובים, אך ארגונים נושאים בנטל הכבד יותר — הן עבור העובדים והן עבור הלקוחות שעלולים להפוך ליעד להתחזות:
- הדרכות מודעות לאבטחה שמכסות באופן ספציפי דוגמאות למתקפות הומוגרף ולמתקפות המבוססות על Unicode, ולא רק אזהרות כלליות מפני דיוג.
- סינון DNS לחסימת דומיינים זדוניים מוכרים לפני יצירת חיבור.
- שערי אבטחת דוא"ל שמסמנים הודעות שמגיעות מדומיינים שנרשמו לאחרונה או מדומיינים המשלבים מערכות כתב שונות.
- ניטור המותג והדומיין כדי לזהות בשלב מוקדם רישומי דומיינים חדשים הדומים למותג שלכם ומכוונים אליו.
- ניטור SOC לאיתור התחברויות חריגות — כגון "נסיעה בלתי אפשרית" ומכשירים לא מוכרים — כדי לזהות פריצה לחשבון במהירות.
- שמרו על הדפדפן ועל התוכנות שלכם מעודכנים, מכיוון שההגנות מפני IDN משתפרות עם הזמן.
השורה התחתונה
הלקח המרכזי של מתקפת ההומוגרף אינו נוח, אך הוא חשוב: המראה של אתר אינטרנט אומר כמעט דבר על השאלה אם הוא בטוח. ניתן להעתיק לוגואים. ניתן לשכפל עיצובים. אפילו כתובת ה-URL עצמה — הדבר שלימדו אותנו פשוט "לבדוק" — יכולה להיות מעוצבת כדי להטעות, ברמה שרוב האנשים לעולם לא יבחינו בה ללא כלים ייעודיים.
זה לא אומר שאתם חסרי הגנה. אמצעי ההגנה הנכונים פשוט נמצאים בשכבה עמוקה יותר ממה שהעיניים שלכם יכולות לאמת: מנהלי סיסמאות שבודקים דומיינים מדויקים, אימות רב-שלבי (MFA) שמוסיף מכשול שתוקפים אינם יכולים לעקוף בקלות, וניטור ארגוני שמזהה התחזות לפני שהיא מגיעה לתיבת הדואר הנכנס.
אם ניתוח האיומים הזה היה שימושי עבורכם, עקבו אחרי RSecurity לקבלת תובנות מעשיות וללא שטויות בתחום אבטחת הסייבר — מהסוג שנועד לאנשים שבאמת צריכים להגן על מערכות אמיתיות.
שאלות נפוצות
מהי מתקפת הומוגרף?
מתקפת הומוגרף היא טכניקת דיוג שבה תוקפים רושמים דומיין באמצעות תווים ממערכות כתב שונות, שנראים זהים מבחינה חזותית לאותיות בדומיין לגיטימי. הדומיין המזויף הוא מבחינה טכנית כתובת שונה לחלוטין, אך מכיוון שהתווים מוצגים באופן זהה על המסך, קורבנות מתקשים לעיתים להבחין בינו לבין האתר האמיתי — מה שהופך אותו ליעיל ליצירת דפי התחברות מזויפים ולגניבת פרטי התחברות.
מהו Punycode?
Punycode היא שיטת קידוד שממירה תווי Unicode בשמות דומיין למחרוזת תואמת ASCII, עם הקידומת xn--, כך ששמות דומיין בינלאומיים (IDNs) יכולים לפעול עם מערכות שמות הדומיין הקיימות. דפדפנים משתמשים ב-Punycode מאחורי הקלעים ולעיתים מציגים אותו ישירות בשורת הכתובת כאות אבטחה כאשר דומיין נראה חשוד או מטעה.
האם מנהלי סיסמאות יכולים למנוע מתקפות הומוגרף?
כן — זהו אחד היתרונות הפחות מוערכים שלהם. מנהלי סיסמאות שומרים את פרטי ההתחברות כשהם מקושרים לדומיין הטכני המדויק, ולא למראה שלו. בדומיין הומוגרף שרק נראה כמו האתר של הבנק שלכם, מנהל הסיסמאות לא יזהה התאמה ולא ימלא אוטומטית את פרטי ההתחברות שלכם, גם אם הדף נראה לכם זהה לחלוטין.
האם אתרי HTTPS תמיד בטוחים?
לא. HTTPS רק מאשר שהחיבור בין הדפדפן שלכם לשרת מוצפן — הוא לא אומר דבר על זהות הגורם ששולט בשרת. רשויות הסמכת תעודות מאמתות את הבעלות על הדומיין, ולא את זהות המותג, ולכן אתר דיוג המבוסס על מתקפת הומוגרף יכול להחזיק בתעודת HTTPS תקפה לחלוטין ועדיין להציג את סמל המנעול בזמן שהוא גונב פרטי התחברות.
האם אימות רב-שלבי (MFA) יכול לעצור דיוג?
אימות רב-שלבי (MFA) מפחית משמעותית את הנזק שעלול להיגרם מגניבת פרטי התחברות, מכיוון שסיסמה גנובה לבדה בדרך כלל אינה מספיקה כדי לגשת לחשבון. עם זאת, זו אינה הגנה מושלמת — תוקפים מתוחכמים משתמשים בפרוקסי דיוג בזמן אמת, שיכולים ללכוד סיסמאות וקודי MFA בו-זמנית. יש להתייחס ל-MFA כשכבת הגנה חשובה אחת, ולא כפתרון מלא בפני עצמו.
האם Chrome או דפדפנים אחרים יכולים לזהות דומיינים מזויפים?
דפדפנים מרכזיים ממירים דומיינים חשודים ל-Punycode גלוי כאשר דומיין משלב מערכות כתב באופן חריג, כגון שילוב של תווים לטיניים וקיריליים. הזיהוי פחות אמין מול דומיינים שנבנו לחלוטין ממערכת כתב זרה אחת, הדומה מאוד לאותיות לטיניות, מכיוון שמבחינה טכנית אין בדומיין כזה שילוב של מערכות כתב — הוא דומיין תקף בפני עצמו.
מה עליי לעשות אם הזנתי את הסיסמה שלי באתר מזויף?
שנו את הסיסמה של אותו חשבון באופן מיידי, ורצוי לעשות זאת ממכשיר נפרד ומאומת. אם השתמשתם באותה סיסמה גם במקומות אחרים, שנו אותה גם שם, והפעילו אימות רב-שלבי (MFA) אם הוא עדיין לא פעיל. עקבו אחר החשבון לאיתור פעילות לא מוכרת, ויידעו את צוות ה-IT או האבטחה בארגון אם מדובר בחשבון הקשור לעבודה.
כיצד חברות מתגוננות מפני דומיינים מתחזים?
ארגונים משלבים בדרך כלל כמה שכבות הגנה: ניטור המותג והדומיין כדי לזהות רישומי דומיינים מתחזים חדשים בשלב מוקדם, שערי אבטחת דוא”ל, סינון DNS, הדרכות לעובדים שמכסות באופן ספציפי דיוג המבוסס על Unicode, ולעיתים גם רישום יזום של גרסאות מתחזות נפוצות של הדומיין שלהם, לפני שתוקפים מספיקים לרשום אותן.
האם בטוח ללחוץ על קישורים שנשלחים בהודעות SMS מהבנק שלי?
בטוח יותר להימנע מלחיצה על קישורים בהודעות SMS שלא ביקשתם לקבל, גם אם הן נראות כאילו הגיעו מהבנק שלכם. פתחו ישירות את אפליקציית הבנק או הקלידו ידנית את כתובת האינטרנט המוכרת במקום זאת. דיוג באמצעות הודעות SMS משתמש לעיתים קרובות בדומיינים מתחזים, והודעות טקסט מקשות במיוחד לבדוק את הקישור לפני שלוחצים עליו.
האם עסקים קטנים הם יעד למתקפות הומוגרף, או רק מותגים גדולים?
מותגים גדולים ומוכרים הם יעדים נפוצים בשל בסיס הלקוחות הרחב שלהם, אך גם עסקים קטנים ובינוניים הופכים ליעד יותר ויותר — במיוחד באמצעות תרמיות פגיעה בדוא”ל עסקי (BEC), שבהן תוקפים מתחזים לדומיין של ספק או שותף עסקי כדי להפנות תשלומים לחשבון אחר. אף ארגון אינו קטן מכדי שיהיה כדאי להתחזות אליו, אם מעורבים בכך כסף או נתונים רגישים.